GPT-6 Astraについて調べている経営者の方が引っかかるのは、たぶんこのあたりかなと思います。
パソコンの操作までAIがやってくれるなら、事務作業をまるごと任せられるんでしょうか
途中で勝手に止まったり、逆に勝手に送信したりしないかが心配です
うちは情シスの担当者がいないので、どこまで管理できるのか分かりません
3つとも、聞きたいことは同じかなと思います。「Astraにどこまで任せてよくて、どこで止まるのか」です。この記事では、OpenAIの公式発表とドキュメントに書かれていることだけで、この2点を整理します。
結論から言います
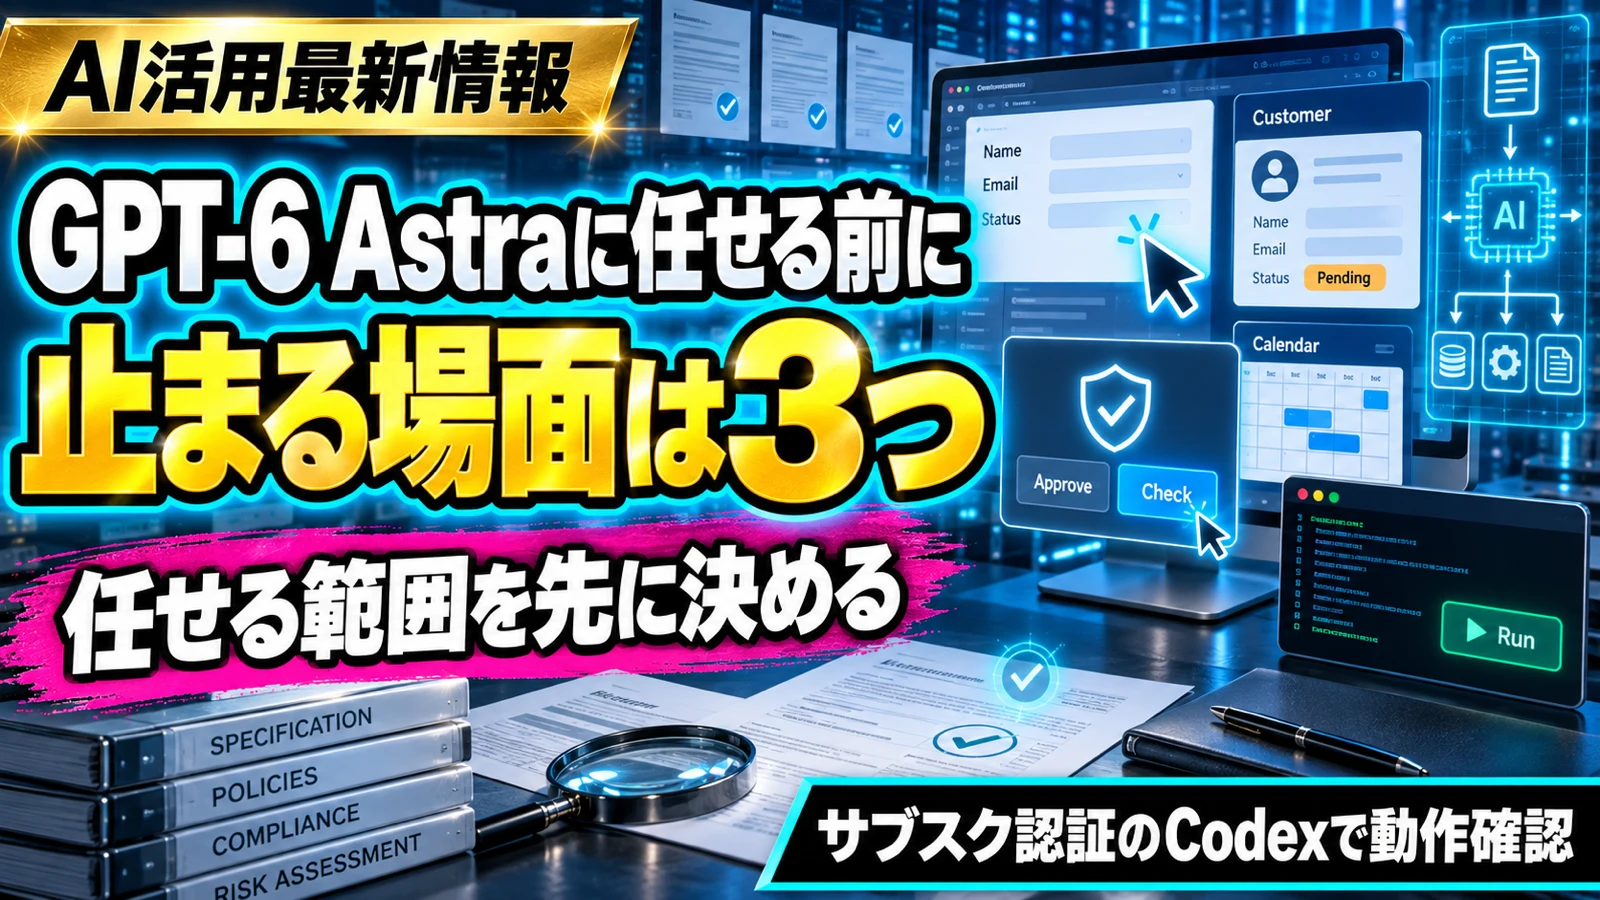
- OpenAIは、オンラインフォームの入力、CRMの顧客レコード更新、カレンダーの整理を、Astraが引き受けられる作業の例として挙げています
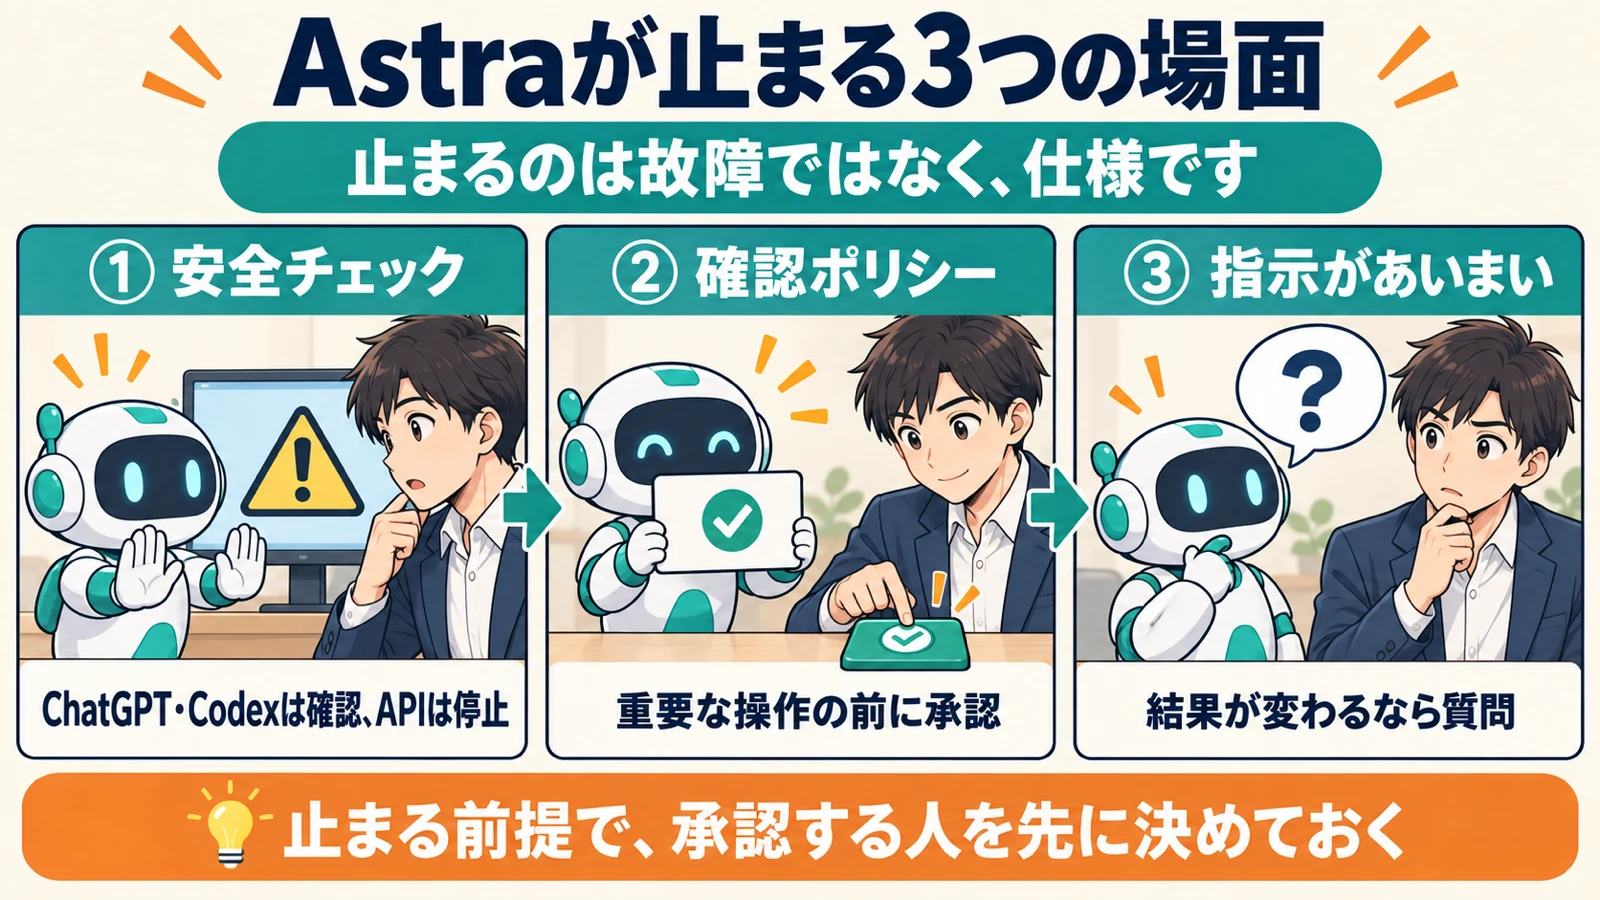
- 一方で、追加の安全チェックによって正当な作業でも止まることがあると公式に書かれています。ChatGPTやCodexでは続行前に確認を求められることがあり、APIではタスクが停止します
- ChatGPT WorkとCodexには、重要な操作の前に承認を求められる「確認ポリシー」があります
- 許可したWebサイトやデスクトップアプリに絞る管理機能は、公式発表では「enterprise admin controls」として紹介されています
- OpenAI自身が、監視しやすさ(monitorability)がGPT-5.6 Solより下がったと開示しています
なので、任せる作業を選ぶより先に「どこで人が承認するか」を決めておくのが現実的かなと思います。
この記事で持ち帰れること
- OpenAIが挙げている「Astraに任せられるPC操作」の具体例
- 公式に書かれている「止まる場面」3つと、それぞれの意味
- Enterprise向けと書かれている管理機能の範囲
- OpenAIが自分で開示している弱点(サイバーセキュリティのCritical判定と、監視しやすさの低下)
- ChatGPT WorkとCodexで使える量の目安と、見積もりの考え方
GPT-6 Astraは「画面を操作して仕事を進める」ことを前面に出したモデルです
OpenAIは2026年9月3日付のSafety overviewで、GPT-6 Astraを「これまで広く提供した中で最も高性能なモデル」と位置づけています。発表ページでは「世界で最も知能が高く、最もアラインされたモデル」とうたっています。どちらもOpenAI自身の表現です。
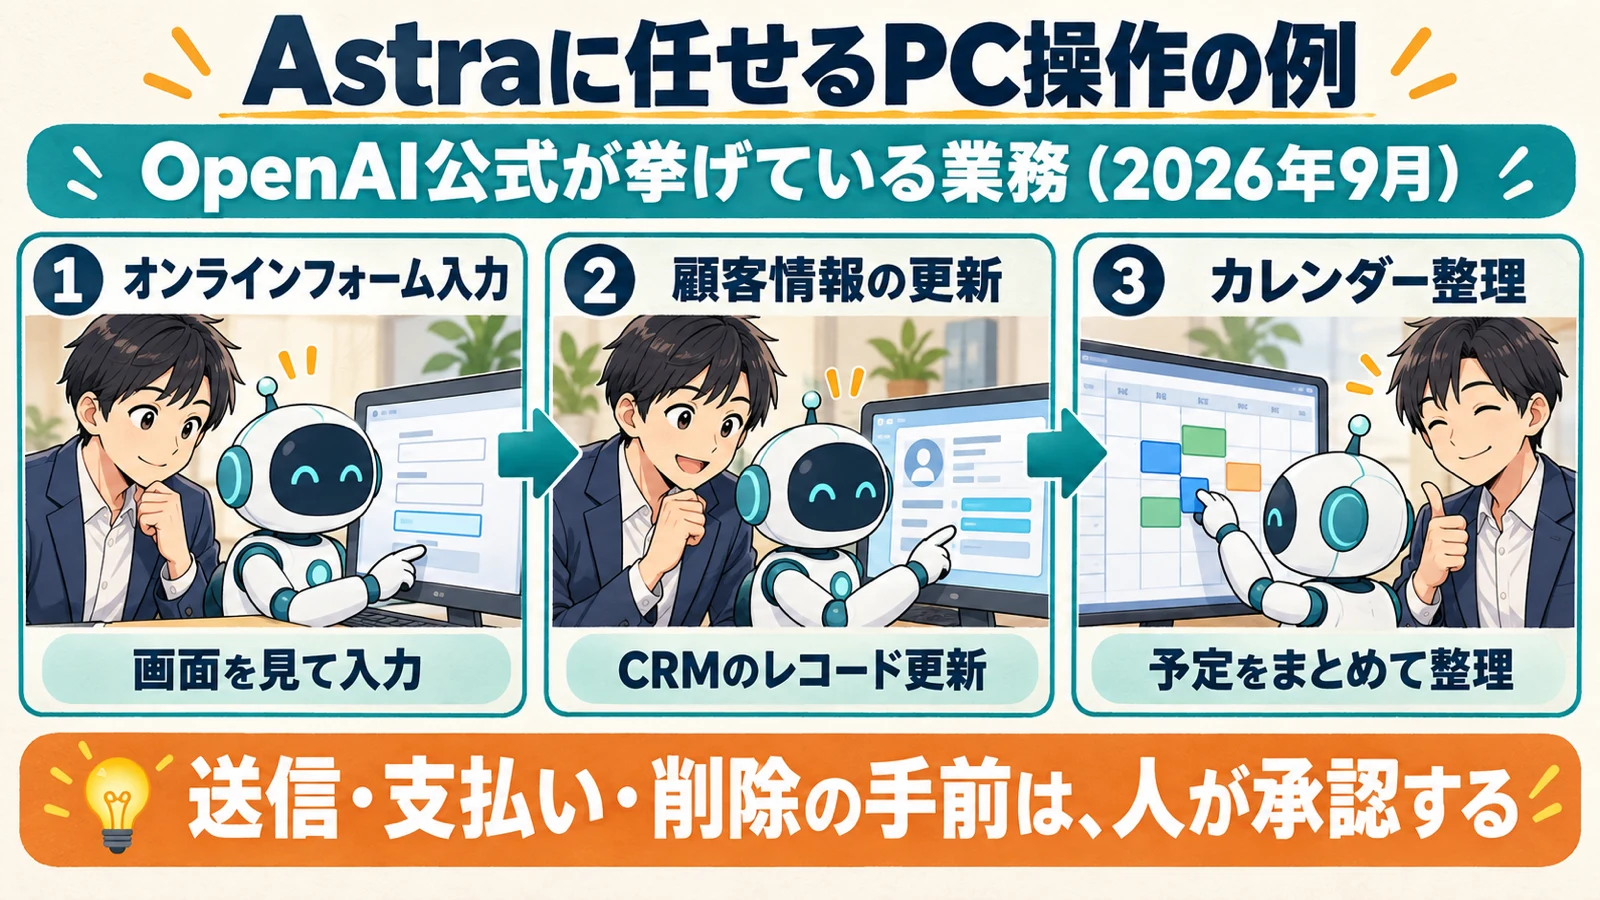
経営者の方に関係が深いのは、コンピューター操作の部分です。発表ページには、Astraが引き受けられる面倒な作業の例として、次の3つが挙がっています。
It can take care of tedious tasks like filling out online forms, updating customer records in a CRM, and organizing your calendar.
GPT-6 Astra: A new generation of intelligence|OpenAI
- オンラインフォームの入力
- CRMの顧客レコードの更新
- カレンダーの整理
同じページでは、オンラインで調べものをして、メールや文書エディタに要約の下書きを作れるとも書かれています。
業務向けの発表では、さらに踏み込んでいます。ChatGPT WorkとCodexの中で、Astraはコードを書き、APIが用意されていないアプリも含めて、普段使っているアプリを通して作業できると説明しています。
提供の範囲も確認しておきます。発表ページによると、発表時点では一部の組織から提供が始まり、数日かけてChatGPTのPlus・Pro・Business・Enterpriseの利用者、OpenAI API、Microsoft Azure、AWS Bedrockへ広げるとされています。Astraの利用は既存のサブスクリプションの枠に含まれ、追加の利用分はクレジットで購入できます。Enterpriseは管理者がワークスペースで有効化する方式で、ローンチ時は既定でオフです。
正直、ここまで読むと「事務作業をまるごと任せられそう」に見えるかなと思います。ただ、同じ発表の中に、止まる条件もちゃんと書かれています。
公式に書かれている「止まる場面」は3つあります
① 安全チェックで止まる(APIではタスクが停止)
発表ページでは、Astraのサイバーセキュリティ能力が大きく上がったことを踏まえ、提供を特に慎重に進めていると説明したうえで、次のように書いています。
Extra safety checks can sometimes slow, pause, or stop legitimate work, including defensive cybersecurity. If a task is paused in ChatGPT or Codex, you may be asked to review the action before continuing. In the API, the task will stop.
GPT-6 Astra: A new generation of intelligence|OpenAI
- 追加の安全チェックは、防御目的のサイバーセキュリティを含む正当な作業でも、遅くしたり、一時停止させたり、止めたりすることがあります
- ChatGPTやCodexでタスクが一時停止した場合は、続行する前にその操作の確認を求められることがあります
- APIでは、タスクが停止します
OpenAIは、こうしたチェックが正当な作業を中断することがあると認めたうえで、不要な中断を減らすために改善を続けているとしています。
② 確認ポリシーで、重要な操作の前に承認を求められる
業務向けの発表には、ChatGPT WorkとCodexの安全策として確認ポリシー(confirmation policies)が挙がっています。重要な操作の前に承認を必須にできる仕組みです。あわせて、安全でない可能性がある、または許可されていないツール呼び出しを自動でレビューする仕組みもあり、限られた設定から始めて徐々にアクセスを広げられると説明されています。
確認ポリシーの中身は、System Cardのほうが具体的です。確認ポリシーは、モデルがいつ一時停止してユーザーの承認を得なければならないかを指示するもので、例として特定の連絡を送る前や、購入をする前が挙がっています。System Cardでは、このポリシーをモデルに示すと、意図しない結果がさらに減ったとも書かれています。
③ 指示があいまいだと、質問して止まる
3つ目は安全策ではなく、モデルの性質です。開発者向けのUsing GPT-6 Astraには、Astraは長いタスクでも一貫性を保ちやすい一方、以前のモデルなら推測で進めていた場面で、確認の質問をしやすいと書かれています。
同じガイドの冒頭では、解釈の余地がある指示に対して、手元の文脈で埋められる部分は埋め、答えによって結果が変わる場合には的を絞った質問をすると説明しています。より自律的に進めてほしい場合のプロンプト例も、同じガイドに載っています。
3つとも「任せたのに止まった」と感じる場面ですが、裏返すと、止まる場所がはじめから用意されているということかなと思います。
管理機能で差が出るのは「Enterprise向け」と書かれている部分です
業務向けの発表では、OpenAIの社内のコンピューター操作安全性ベンチマークの結果も出ています。機密情報を漏らす、ダッシュボードを広く共有しすぎる、データを削除する、といった難しい業務シナリオでモデルを試すものです。
- Astraが意図しない結果を出した頻度は、GPT-5.6 Solより89%少なく、Claude Fable 5.1より74.7%少なかった
- 追加の確認と自動レビューを加えると、AstraとGPT-5.6 Solの結果はさらに改善した
これはOpenAIの社内評価の数字なので、自社の業務で同じ結果になるとは限りません。そのうえで、同じ発表には新しいenterprise admin controlsとして、次の管理機能が挙がっています。
- 許可したWebサイトとデスクトップアプリへのアクセス制限
- アップロードとダウンロードの管理
- 閲覧履歴の管理
また、Enterpriseの管理者は、適用されるレートカードと契約のもとでAstraを有効化でき、Enterpriseのアクセスはローンチ時点では既定でオフとされています。
OpenAIが自分で開示している弱点も、任せる前に読んでおきたいところです
サイバーセキュリティが「Critical」に達した初のモデル
Safety overviewとSystem Cardには、AstraがPreparedness Frameworkでサイバーセキュリティ能力がCriticalレベルに達した、OpenAIとして初めてのモデルだと書かれています。
Safety overviewでは、その意味を「適切なツールとアクセスがあれば、未知のセキュリティ上の欠陥を見つけ、防御の固い多数のシステムで、人が各段階を指示しなくても悪用する新しい方法を作れる」と説明しています。そのため、悪用やミスアライメントによる有害なサイバー行動への対策を大幅に強化したとしています。
発表ページによると、今回提供される版では、防御側がセキュアコードレビューやパッチ適用に使える一方で、脆弱性の概念実証(PoC)エクスプロイトの作成のような、より高度なサイバーセキュリティ作業は拒否します。OpenAI Daybreakを通じて、今後数週間のうちにアクセスを広げ、制限の緩い安全策を展開する予定とされています。
監視しやすさは、GPT-5.6 Solより下がった
GPT-6 Astra’s monitorability has decreased relative to GPT-5.6 Sol.
Safety overview: GPT-6 Astra|OpenAI
Safety overviewには、良くなった点と下がった点の両方が書かれています。
- 新しいアラインメント評価では、安全・セキュリティの境界を守り、許可された範囲にとどまる点でAstraのほうが強かった
- 54,000件を超える社内Codexタスクを使ったシミュレーションで、重大度の高いミスアライン行動のフラグは、Solの約半分だった
- 外部に提供するAstraの、ツールを使う推論のすべてにミスアライメント監視を追加した(相当な計算コストをかけていると明記)
- 一方で、監視しやすさ(monitorability)はGPT-5.6 Solより低下した
どちらか片方だけを切り取ると、「安全になった」か「危なくなった」かの極端な話になりやすいので、両方並べて読むのが大事かなと思います。
使える量はWorkとCodexで共有、しかも数字は「目安」です
Codexの料金ページには、ChatGPT WorkとCodexは利用枠を共有すると書かれています。ChatGPT内のWorkの利用は、Codexと同じ料金・クレジット・利用上限を使います。
同じページにある、GPT-6 Astraの5時間あたりのローカルメッセージ数の目安は次のとおりです。
| プラン | GPT-6 Astra(5時間あたりの目安) |
|---|---|
| Plus | 5-45 |
| Pro 5x | 25-225 |
| Pro 20x | 100-900 |
| Standard Business | 5-45 |
| APIキー | 従量課金(Usage-based) |
- これらは固定のメッセージ上限ではありません。現在の上限とリセット時刻は利用状況のダッシュボードで確認するよう案内されています
- ローカルのメッセージとクラウドのチャットは、プランの利用枠を共有します
- 週単位の上限がかかる場合もあります
Plusで5-45という幅を見ると、1つの業務でどれくらい使うかは、作業の中身と設定次第でかなり変わるということかなと思います。
CodeClimbの見解
ここからは、公式の記載を読んだうえでの弊社の解釈と、弊社で確認したことです。
弊社で確認したこと(疎通確認のみ)
弊社は、AIの利用を課金APIではなくサブスクリプションの範囲で運用しています。2026年9月13日に、codex-cli 0.153.4 を ChatGPTアカウントのログイン状態(APIキーは未使用)で使い、codex exec -m gpt-6-astra で「1行だけ返して」という指示を1回実行しました。終了コードは0で、「model check OK」という応答が返りました。
ただし、これはモデルの指定が通るかを見ただけの確認です。業務でどこまで使えるか、速いかどうかは、この1回では何も言えません。そこは正直に分けておきます。
止まる場所は「任せない業務4分類」で先に決める
弊社は以前、AI導入で任せない業務を「外部送信・認証情報・課金・削除」の4つに分ける記事を書きました。Astraの確認ポリシーの例として公式が挙げている「特定の連絡を送る前」「購入の前」は、この4分類の外部送信と課金にそのまま重なります。
PC操作ができるモデルになっても、考え方は変わらないかなと思います。むしろ画面を操作できる分、送信ボタン・支払い・削除・ログインの手前で人が承認するという線引きを、最初に言葉にしておく価値が上がっていると考えています。
Enterpriseでない会社は、運用で線を引く前提で考える
許可したサイト・アプリに絞る管理機能は、今回確認した発表では「enterprise admin controls」として書かれていました。PlusやBusinessで同じ設定ができるかどうかは、今回読んだ範囲では確認できていません。
なので、中小企業で試すなら、次のような「設定ではなく運用で線を引く」やり方から始めるのが現実的かなと思います。
- 最初は読む・調べる・下書きを作る作業だけにする
- ネットバンキングや管理者画面など、ログイン状態のまま触らせたくない画面は、AIに操作させる環境で開かない
- 社内システムへの入力は、入力内容を人が確認してから確定する
APIに組み込むなら「止まったあと」を設計しておく
APIでは安全チェックでタスクが停止すると書かれている以上、社内の仕組みにAstraを組み込むなら、止まる前提で作る必要があると考えています。止まったことを検知して担当者に知らせる、途中から再開できるように作業を小さく区切る、夜間の無人処理で取り返しのつかない操作をさせない、といった設計です。
また、監視しやすさが下がったとOpenAI自身が書いている以上、監視をOpenAI側だけに任せず、いつ・誰が・何を依頼し・何を承認したかを自社側でも残しておくのが安心かなと思います。
正直、新しいモデルが出るたびに「全部任せられるか」で考えると、毎回判断がぶれます。弊社のAI構築代行サービスでも、モデル名より先に、業務のどこで止めてどこを任せるかを一緒に決めるところから入っています。
GPT-6 Astraの関連記事
- GPT-6 Astraとは|公式発表で確かめた「できること」とベンチマーク表の読み方:公式が挙げる「できること」と、比較表の数字を条件つきで読むコツが分かります
- GPT-6 Astraの料金と使える範囲:Chat画面・ChatGPT Work・Codexのどこで使えるかがプランでどう違うか、上限と無料プランの扱いが分かります
- GPT-6 AstraをAPIで使う前に:モデルID・対応ツールと、GPT-5.6 Solから移すときに外す設定が分かります
まとめ
- OpenAIは、フォーム入力・CRMの顧客レコード更新・カレンダー整理を、Astraが引き受けられる作業の例として挙げています
- 公式に書かれている止まる場面は、安全チェック(ChatGPT・Codexでは確認、APIでは停止)、確認ポリシー(重要な操作の前に承認)、あいまいな指示への質問の3つです
- 許可したサイト・アプリに絞る管理機能は、公式発表ではenterprise admin controlsとして紹介されています
- サイバーセキュリティのCritical判定と、監視しやすさの低下は、OpenAI自身が開示しています
- WorkとCodexは利用枠を共有し、5時間あたりの件数は固定上限ではなく目安です
- 弊社としては、任せる作業より先に「外部送信・認証情報・課金・削除」の手前で人が承認する線を決めることをおすすめします
ご相談ください
「Astraのような操作までできるAIを、自社のどの業務から試すか」「どこに承認を置くか」は、業務の流れを見ないと決められません。弊社はツールを売る側ではなく、実際に仕組みを作って運用する側として、公式の記載と自社で試した結果を分けてお伝えしています。
- 業務の棚卸しとAIの組み込みはAI構築代行サービス
- 任せない業務の線引きはAI導入で任せない業務4分類
- ご相談はお問い合わせフォームからどうぞ
出典
- https://openai.com/index/gpt-6-astra/ | OpenAI(GPT-6 Astra: A new generation of intelligence) | 参照 2026-09-14
- https://openai.com/index/gpt-6-astra-next-generation-work/ | OpenAI(GPT-6 Astra: The next generation in intelligence for work) | 参照 2026-09-14
- https://openai.com/index/safety-overview-gpt-6-astra/ | OpenAI(Safety overview: GPT-6 Astra) | 2026年9月
- https://deploymentsafety.openai.com/gpt-6-astra | OpenAI Deployment Safety Hub(GPT-6 Astra System Card) | 2026年9月
- https://developers.openai.com/api/docs/guides/latest-model | OpenAI API Docs(Using GPT-6 Astra) | 参照 2026-09-14
- https://learn.chatgpt.com/docs/pricing | ChatGPT Docs(Codex Pricing) | 参照 2026-09-14