自社サイトでWordPressを使っている方は、サーバー会社のお知らせと、サイトを動かしているPHPのバージョンを確認してください。
2026年10月21日、PHP公式は、認証なしで外部からプログラムを実行されるおそれがある重大な脆弱性を2件公表しました。
脆弱性とは、ソフトウェアの安全上の欠陥のことです。
対応の順序は、現在の状況を確認し、変更前のバックアップを確保してから、必要な更新と動作確認を進めることです。
WordPressの更新とPHPの更新は別なので、WordPressの管理画面だけで判断しないようにしましょう。
この記事では、10月21〜22日に確認した資料をもとに、サイト担当者が確認する項目を整理します。
現在の提供状況は、契約しているサーバー会社の最新のお知らせで確かめてください。
2026年10月21日、PHPに何が起きたのか
PHPは、WordPressなどのサイトをサーバー上で動かすプログラムです。
今回公表された2件は、Webからのアクセスを処理するPHPに関わる問題です。
公式は、PHP-FPMやApache mod_phpなど、WebでPHPを動かす方式を対象として挙げています。
方式名が分からなければ、サーバー会社へ確認してください。
問題の内容を、公式の識別番号とともに整理します。
識別番号は、サーバー会社の案内と同じ問題かを照合するときに使えます。
| 識別番号 | どのような欠陥か | サイト運営者が知っておくこと |
|---|---|---|
| CVE-2026-109618 | メモリ不足になったとき、準備が途中の内部データを終了処理で使ってしまう問題 | 一部の動作方式では、ログインなしで外部からプログラムを実行できることが実証されています |
| CVE-2026-109619 | 前のアクセスで使い終えたメモリへの古い参照が残り、後のアクセスで使われる問題 | 条件がそろうと、外部からプログラムを実行されるおそれがあります |
メモリは、プログラムが処理の途中で使う作業領域です。
影響の現れ方はPHPを動かす方式や条件によって異なり、PHPを使う全サイトで同じ被害が起きたという発表ではありません。
内容と修正版は、PHP公式告知に掲載されています。
サーバー各社も緊急対応を進め、一部ではサイトを一時停止する措置が取られました。
例えば、ロリポップは一部サーバー上のサイトを一時停止したと案内しています。
一時停止という対応と、不正アクセスの被害が確認されたことは区別して受け止めてください。
各社の状況をひとまとめにせず、契約先のお知らせで対象と対応内容を確認しましょう。
当時の案内は、ロリポップ公式を参照しています。
悪用されると、自社サイトで何が起こるのか
今回の2件は、条件がそろうと、ログインなしで外部からサーバー上のプログラムを動かされるおそれがある、というものです。
サーバーで不正なプログラムを動かされると、サイトが攻撃などに悪用されるおそれがあります。
WordPress公式のドキュメントでは、サイトが乗っ取られたときに見られる兆候として、次のようなものが挙げられています。
| 公式ドキュメントが挙げる兆候 | 運営者にとっての意味 |
|---|---|
| ほかのサイトへの攻撃に使われていると連絡が来る | 自社サイトが、攻撃の起点(踏み台)にされている |
| サイトが迷惑メールの送信に悪用される | サーバーのIPアドレスが迷惑メールの送信元として登録され、同じサーバーで使っている会社のメールにも影響が出ることがある |
| マルウェア(悪意のあるプログラム)を配るサイトとして判定される | 閲覧した人のウイルス対策ソフトが、自社サイトに警告を出す |
| GoogleやBingのブラックリストに登録される | 検索エンジンから危険なサイトとして扱われる |
| サーバー会社にサイトを止められる | サイトを表示できなくなる |
| 許可していないユーザーが作られている | 見覚えのない管理者などがいないか、確認が必要になる |
特に注意したいのは、1つめと2つめです。
攻撃しているのは第三者でも、相手側からは、攻撃やメールが御社のサイト・サーバーから届いたように見えます。
被害を受けた側なのに、加害者のように見られかねない、いわば「濡れ衣」の状態です。
取引先への説明や、メールが届きにくい間の業務まで考えると、サイトだけの問題では済まないおそれがあります。
なお、これらはWordPress公式のドキュメントが挙げる、乗っ取られたサイトに見られる一般的な兆候です。
今回の2件で、特定のサイトにこうした被害が出たという発表ではありません。
兆候の一覧は、WordPress公式:FAQ My site was hackedに掲載されています。
自分のサイトは関係ある?WordPressの更新との違い
WordPressはPHPで動いているため、自社サイトをWordPressで作っている場合は確認が必要です。
ただし、WordPress本体や、機能を追加するプラグインを更新しても、PHPそのものの欠陥は修正されません。
備品の点検に例えるなら、WordPressとPHPは、別々に点検項目がある備品のようなものです。
一方の点検が済んでも、もう一方まで点検したことにはならない、という点が似ています。
これは更新対象が別であることを説明するための例えで、実際の修正方法が同じという意味ではありません。
今回確認するのは、サイトをWebで動かしているPHPのバージョンと、サーバー会社による修正の適用状況です。
資料でも、WordPressの更新だけではPHP本体の修正にならないと整理されています。
また、「サイトが表示できる」と「今回の修正が適用されている」も別の確認です。
表示できたことだけを理由に、対策済みと判断しないでください。
管理画面で確認する情報が分からないときは、サーバー会社やサイトの保守担当者に確認しましょう。
今すぐ確認したいチェックリスト
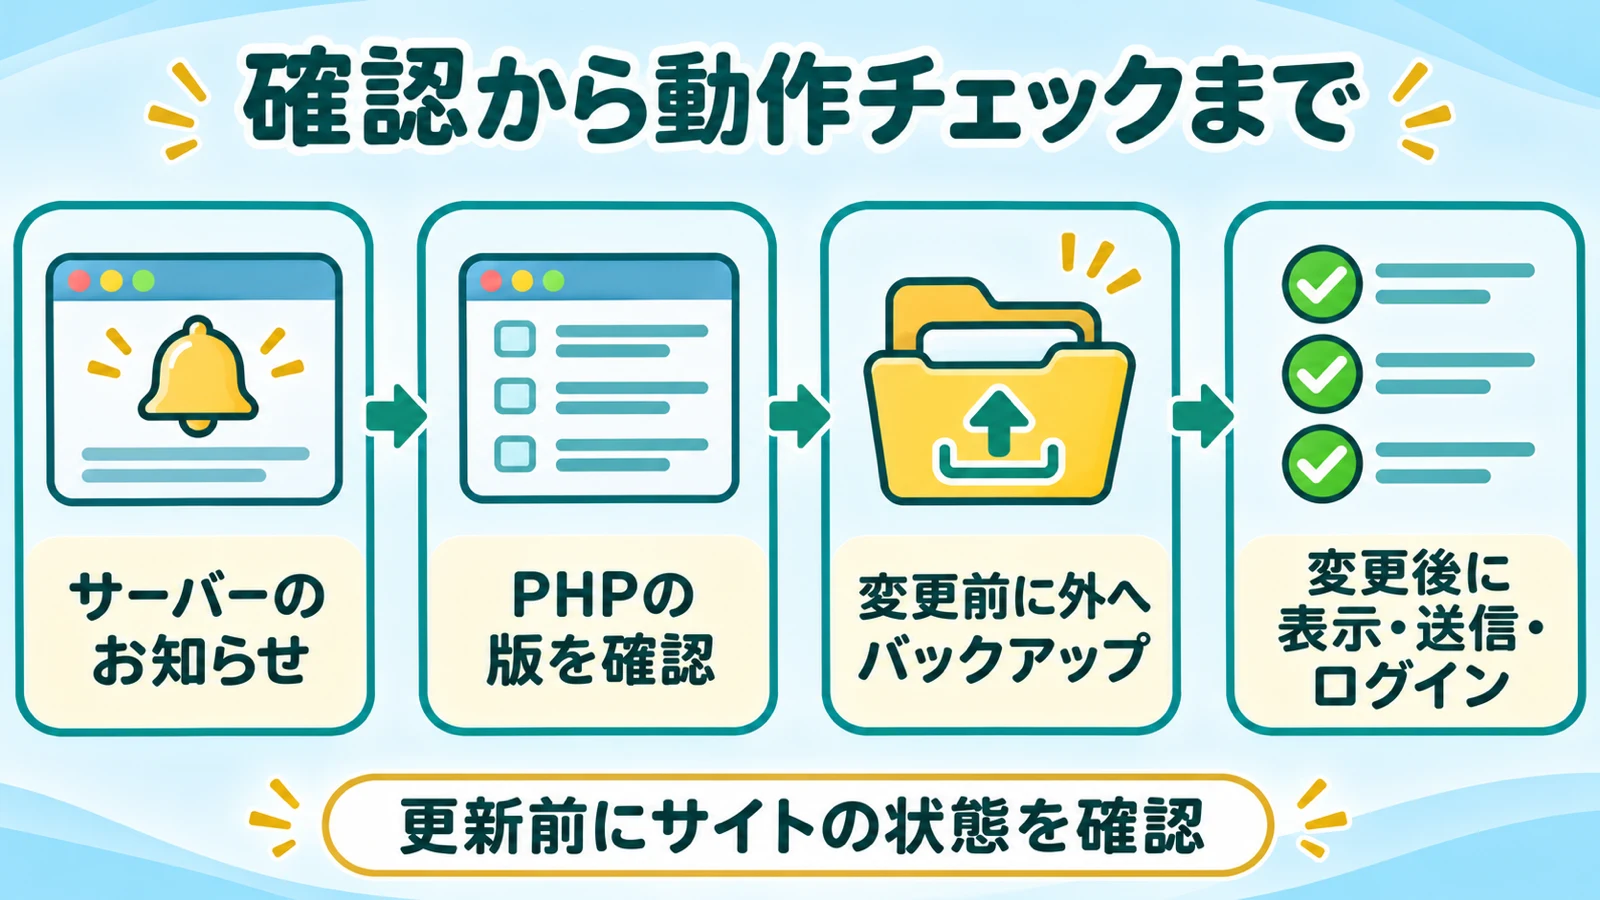
サーバー会社の管理画面を開き、次の項目を順番に確認してください。
ここでの「確認」と、実際に設定を「変更する」作業は分けて進めます。
サーバー会社の案内とPHPの版を確認する
- ☐ サーバー会社のお知らせを確認する。
今回の2件に関する修正案内を探し、自分の利用環境が対象か、利用者側の作業が必要かを読みます。 - ☐ 管理画面で、対象サイトのPHPバージョンを確認する。
複数のサイトを持つ場合は、サイトごとの設定を確かめます。 - ☐ 修正版と照合する。
公式が公表した番号は、次の表のとおりです。
| 利用している系列 | 今回の修正を含む版の目安 |
|---|---|
| PHP 8.2系 | 8.2.35以上 |
| PHP 8.3系 | 8.3.36以上 |
| PHP 8.4系 | 8.4.27以上 |
| PHP 8.5系 | 8.5.12以上 |
それぞれの系列で、今回の修正を含む正規の版であることを確認します。
サーバー会社が独自に修正を反映している場合は、2件とも修正済みであるという提供元の説明を確認してください。
番号だけで分からない場合に、自己判断で「安全」「未修正」と決めないことが大切です。
- ☐ PHP 7.4・8.0・8.1を使っていたら、移行を計画する。
これらはPHP本家の通常サポートが終了しています。
古い系列向けに最小限の修正が公開されたことと、契約サーバーへ適用されたことは別です。
古い版をそのまま使い続ける方針にせず、サイトの動作を確認しながら、サポート対象の系列へ移る準備を進めてください。
サポート状況はPHP公式のサポート終了一覧で照合できます。
変更前の備えと変更後の確認を決める
- ☐ 変更前に、サーバーの外へバックアップを保存する。
サイトのファイルとデータベースの両方をそろえ、保存先と戻す手順を確かめます。 - ☐ 変更後は、表示・フォーム送信・管理画面へのログインを確認する。
トップページだけで終えず、主要ページの表示、問い合わせの送信、通知メールの到着まで確かめます。 - ☐ 設定変更だけで対策を終えない。
PHP公式は、更新だけが完全な対策と説明しています。
データベースは、記事や設定などを保存しているデータのまとまりです。
バックアップのファイルが存在することだけで、元に戻せると確認できたことにはなりません。
不安があれば、設定を変える前に復元の手順を担当者へ確認してください。
メモリ上限などの設定を変える暫定策は、一部の経路しか防げません。
サイトの構成によって副作用もあるため、設定名を見つけたからといって一律に変更することは勧めません。
修正版を選べない場合は、サーバー会社に修正状況と対応予定を問い合わせてください。
PHPを上げる前に、古いプラグインの動作も確認する
PHPのバージョンを上げると、古いプラグインが動かなくなることがあります。
弊社でも、古いプラグインが新しいPHPの試験環境で致命的なエラーになり、動作しない例を確認しています。
これは、すべてのプラグインで同じことが起きるという意味ではありません。
そのため、「新しい番号を選べば作業は終わり」とは考えず、使っているテーマやプラグインを含めて動作を確認する必要があります。
可能であれば、本番サイトを複製した環境で先に確かめ、問題がある部分を整理してから切り替えましょう。
自分で判断しにくい場合は、現在のPHPの版、使っているプラグイン、バックアップの状況を確認した段階で相談してください。
確認できない項目は、そのまま「分からない」と伝えて構いません。
弊社が公表当日と翌日に行ったこと
弊社は、公表当日の10月21日夜に、PHP公式の告知と対応内容を照合しました。
翌22日には、管理しているお客様サイトの表示状況を確認し、確認できた状況を連絡しました。
ここで行った表示確認は、問い合わせフォームの送信や管理画面を含め、すべての機能が正常に動くと確かめたものではありません。
また、表示できることだけで、PHPの修正が適用済みとは判断していません。
緊急時には、何を確認できたかと、何が未確認かを分けてお伝えすることが必要だと弊社は考えています。
今回も、公式の修正内容、サーバー側の対応、サイトの表示を分けて整理しました。
自分で確認するのが不安な方へ
「サーバー会社のお知らせを読んでも、自社サイトで何をすればよいか分からない」という場合は、弊社へご相談ください。
弊社の保守ベーシックは、月8,000円(税込8,800円)です。
日常の管理として、次の内容を含みます。
| 保守で対応すること | 内容 |
|---|---|
| サーバー・ドメインの管理 | 更新手続き |
| WordPressの管理 | 本体・テーマ・プラグインの更新 |
| PHPの確認 | 使用しているバージョンの確認 |
| バックアップ | 毎月のバックアップ |
| 相談 | チャットでの質問対応 |
| メール | メールアドレスの管理 |
| 軽微な修正 | 月5ヶ所まで |
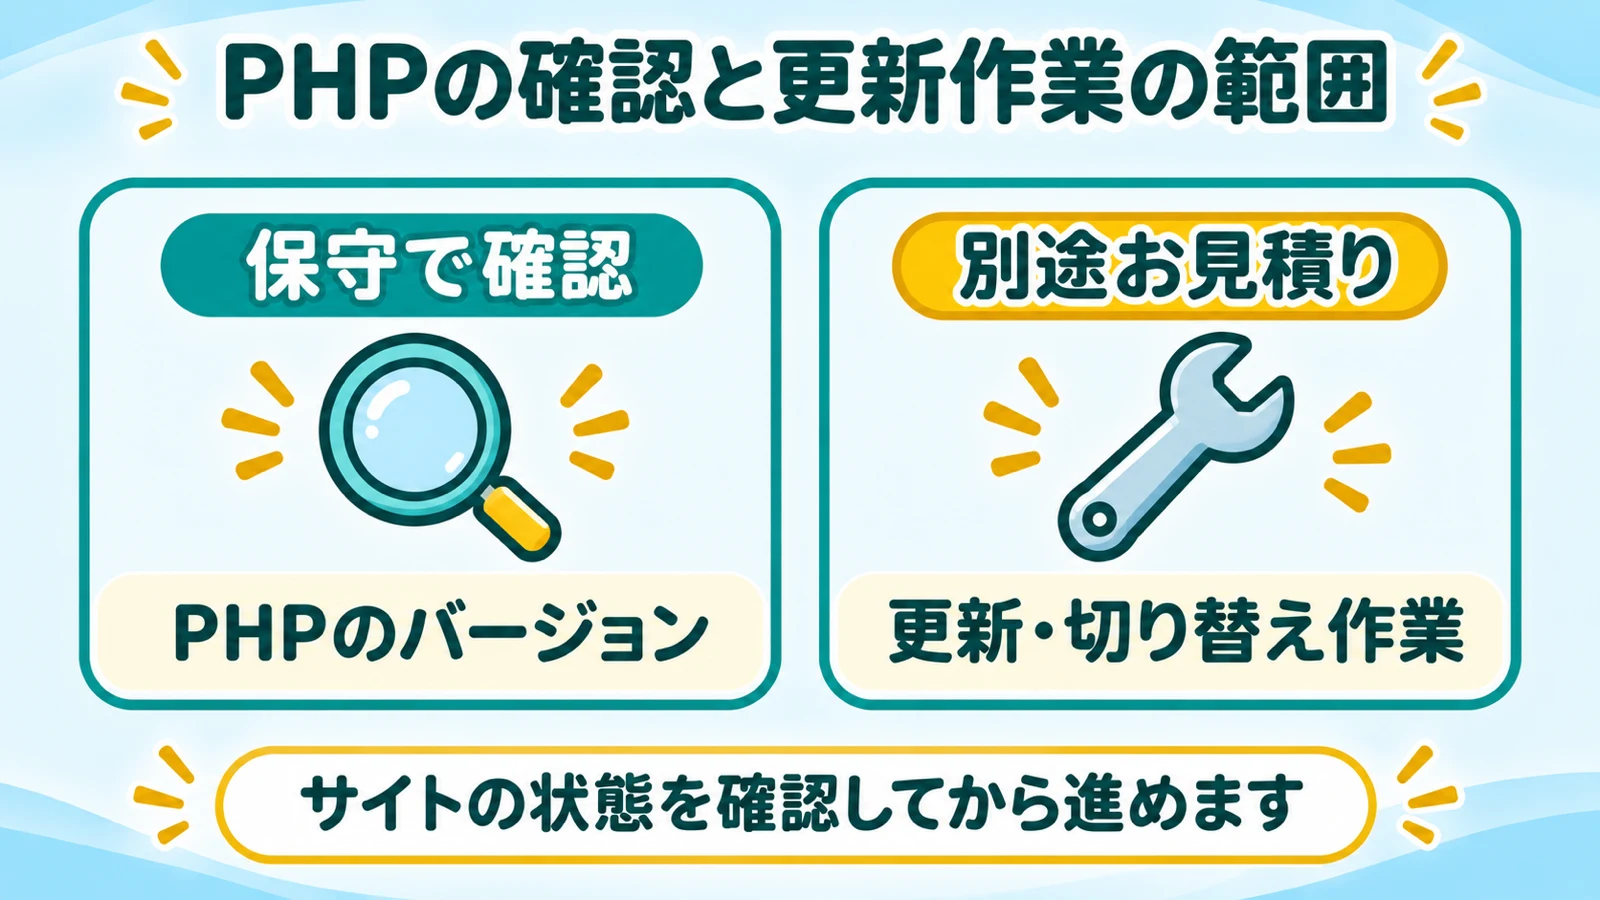
PHPのバージョンは保守の中で確認します。
更新(切り替え)作業は、サイトの状態を確認したうえで別途お見積りします。
PHPの切り替え作業そのものは、月額保守には含まれません。
軽微な修正は、文字の変更や、支給された画像の差し替えなどが対象です。
レイアウト変更・新規ページ・デザイン変更は別途見積りです。
また、サーバー代・ドメイン代の実費は、保守の手続き代行とは別です。
保守の契約は任意です。
まずはお問い合わせフォームから、現在分かっている状況をご相談ください。
出典
本記事は、2026年10月21〜22日の発表・確認内容をもとにしています。
現在の対応状況は、利用中のサーバー会社のお知らせで確認してください。